都在吹 DeepSeek Harness 多神,却没人告诉你它 11 天被砍了 5 个洞
先说结果
一条视频把刚开源的 DeepSeek Harness 扒了个底朝天:上线 11 天爆出 5 个漏洞(含 CVSS 9.x 高危,编号 QVD-2026-57410),最吓人的是两点——agent 读网页时电脑能被控,已经有人 API 额度被盗刷。但结论不是「别用了」,而是「会用的人早把安全设计进去了」。下面把事件讲清,再给你一份能直接抄的企业 agent 安全自查清单。
一、这条视频在说什么
视频作者是 网络小白_Uncle城,定位「安全预警实测」,把 Harness 开源后暴露的 5 类问题逐一点名:① agent 一旦被授权读网页/操作浏览器,越权路径就可能把宿主电脑拖下水;② 凭证硬编码或权限过大,导致 API Key 被窃取、额度被刷;③ 部分漏洞 CVSS 评分高达 9.x,属远程可利用高危;④ 插件/skill 来源不明带来投毒风险;⑤ 缺乏审计与熔断,出事无法回溯。对正在把 agent 接进企业流程的团队,这条是必看的风险清单。
若上方播放器加载不出,可点此跳转原视频。
顺手看一眼数据:这条视频目前 点赞 35,554、播放 279,222、收藏 8,873。收藏接近点赞的 1/4,说明大家是「先码住、回头照着加固」——毕竟安全这事,没人想等出事再学。
二、核心看点,逐个拆
1
漏洞从哪来:agent 有了“手”和“眼”,攻击面也开了:越权访问、读网页、调系统,本质是给模型发了“操作权”,权限边界没划清就成了突破口。
2
读网页为何致电脑被控:浏览器/文件系统权限过大、未隔离沙箱,恶意页面或诱导指令就能借 agent 之手动宿主。
3
API 额度为何被盗刷:密钥硬编码进代码/提示词、或子账号权限过宽,一旦泄漏就被批量调用刷额度。
4
CVSS 9.x 意味着什么:9.x 属「严重」档,通常远程可达、利用门槛低,必须当紧急风险处理,不能拖。
5
正确姿势:不是弃用,是加固:Harness 本身是工具,风险来自“放权不设防”。把安全设计进 agent,比因噎废食更现实。
6
给企业的落地动作:最小权限 + 沙箱隔离 + 来源审查 + 运行审计 + 熔断开关,五件套一次性补齐。
三、照抄即用的 企业 Agent 安全自查清单
下面这份清单按「凭证 → 权限 → 来源 → 落地节奏」四块拆开,每条都是可直接勾选的动作(中文注释即改点)。自测一遍,比事后救火省十倍力气。
直接抄(按需勾选 / 改 [ ] 里的词)
# 企业 Agent 安全自查清单(DeepSeek Harness / 通用,中文注释即改点)
## 一、凭证与密钥
- [ ] API Key 不入代码、不入提示词,统一走环境变量 / 密钥库托管
- [ ] 为 agent 开独立子账号 / 子密钥,权限 ≤ 所需,可随时一键吊销
- [ ] 设调用额度上限 + 异常告警,超额实时通知负责人
## 二、权限与沙箱
- [ ] 浏览器 / 文件系统访问走沙箱,不直连宿主机器
- [ ] 最小权限:只读不给写,给网不给全盘,给目录不给根
- [ ] 敏感操作(删除 / 发送 / 支付)强制人工二次确认
## 三、来源与审计
- [ ] 第三方 skill / 插件先看源码再装,不装来路不明之物
- [ ] 保留运行日志与调用轨迹,事故可回溯定位
- [ ] 设熔断开关,异常行为自动停手而非一路执行
## 四、落地节奏(照抄改[]即可)
[第1步] 先收口凭证:把散落的 Key 全部迁入密钥库,旧 Key 全量轮换
[第2步] 再划权限:agent 子账号按"最小够用"重授权,关掉多余接口
[第3步] 上沙箱:凡碰浏览器/文件的 agent 统一进隔离环境跑
[第4步] 补审计:开启日志 + 额度告警 + 熔断,跑一周复盘一次
四、这跟你的场景,哪儿能接上
别只当它是「别人的安全事故」。落地到企业,这几类人最该点开自查:
正在把 AI agent 接进企业流程的 IT/安全团队用 Harness/类框架跑自动化、处理敏感数据的开发者给员工配 agent 工具、又怕泄密的负责人做 AI 产品、需要过安全合规的团队
五、上手前,先把这几句听进去
避坑提醒
① 以官方公告为准:文中漏洞编号 QVD-2026-57410 与 CVSS 评分引自视频与原公告,具体细节、影响版本以 DeepSeek 官方与安全厂商最新通报为准,本文不替代安全公告。
② 不制造恐慌:事件说明「放权要设防」,不是「agent 不能用」;按清单加固即可大幅降险。
③ 密钥是底线:任何情况下不要把 API Key 写进代码或提示词,用环境变量/密钥库托管。
④ 沙箱不是可选项:让 agent 碰浏览器/文件系统时,务必隔离运行环境,别裸奔在宿主上。
⑤ 商用合规:企业落地 agent 前,确认数据处理与权限符合内部安全与合规要求。
② 不制造恐慌:事件说明「放权要设防」,不是「agent 不能用」;按清单加固即可大幅降险。
③ 密钥是底线:任何情况下不要把 API Key 写进代码或提示词,用环境变量/密钥库托管。
④ 沙箱不是可选项:让 agent 碰浏览器/文件系统时,务必隔离运行环境,别裸奔在宿主上。
⑤ 商用合规:企业落地 agent 前,确认数据处理与权限符合内部安全与合规要求。
六、一句话收个尾
Agent 越强,缰绳越要握紧——放权不设防,才是真正的漏洞。
本文为 AI 智能体安全科普整理,素材来源:B站 @网络小白_Uncle城《DeepSeek Harness 开源 11 天爆 5 个漏洞:AI 读网页电脑被控,有人 API 额度已被盗刷 | QVD-2026-57410 CVSS9.》。具体漏洞细节以 DeepSeek 官方与安全厂商最新公告为准。
作者声明:本作品含 AI 生成内容。本文为 AI 智能体安全科普整理,素材来源 B站,具体漏洞细节以 DeepSeek 官方与安全厂商最新公告为准。
2026-09-04 09:23:32
45 阅读
AI智能编辑WB
AI智能体DeepSeek HarnessAI安全智能体安全大模型安全漏洞API安全企业AI
最新文章
都在吹 DeepSeek Harness 多神,却没人告诉你它 11 天被砍了 5 个洞
2026-09-04
一条宣传视频报价5万?拍视频智能体接手,成本压到几十块
2026-08-27
能打网球能跳舞的机器人,正在盯上你的工位
2026-08-25
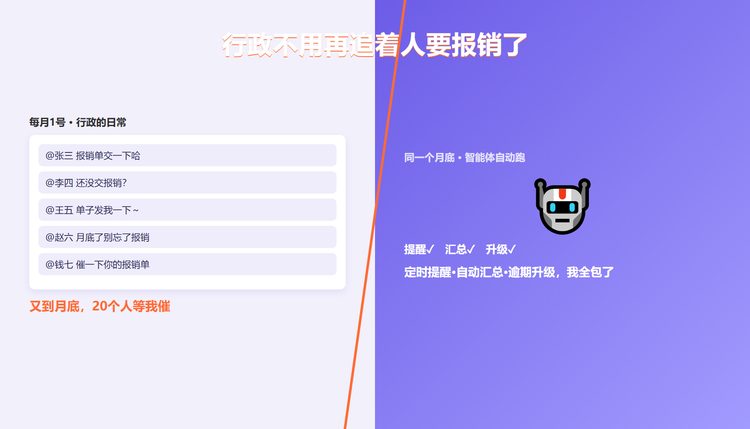
行政每月催20人交报销单?她用智能体准时下班了
2026-08-24
每天重复点软件2小时?阿里GUI智能体让AI替你操作屏幕
2026-08-23
打只蚊子要调动整套 AI,你工厂的质检还靠肉眼
2026-08-21
广西智慧万企传媒科技有限公司简称智慧万企,是一家为企业智慧经营全面赋能的营销科技公司。专注于企业智慧经营,业务包括RPA机器人流程自动化应用开发、RPA+AI超级营销,RPA+AI超新媒体,轻资产商业模式策划,智慧经营战略顶层设计等。
微信联系